Sinds 15 augustus 2026 is de Cyberbeveiligingswet – de Nederlandse uitwerking van de Europese NIS2-richtlijn – officieel van kracht. Ongeveer 8.000 organisaties vallen onder de wet. Zij krijgen onder meer te maken met een zorgplicht, meldplicht en registratieplicht. Ook ligt er nadrukkelijk een verantwoordelijkheid bij het bestuur.
Voor veel ondernemers klinkt dat misschien als regelgeving voor grote organisaties in sectoren als energie, zorg, vervoer en digitale infrastructuur. Maar ook als je zelf niet onder de wet valt, kun je de gevolgen ervan merken. Bijvoorbeeld omdat een belangrijke klant wél aan de Cyberbeveiligingswet moet voldoen en daardoor kritischer naar de beveiliging van leveranciers kijkt.
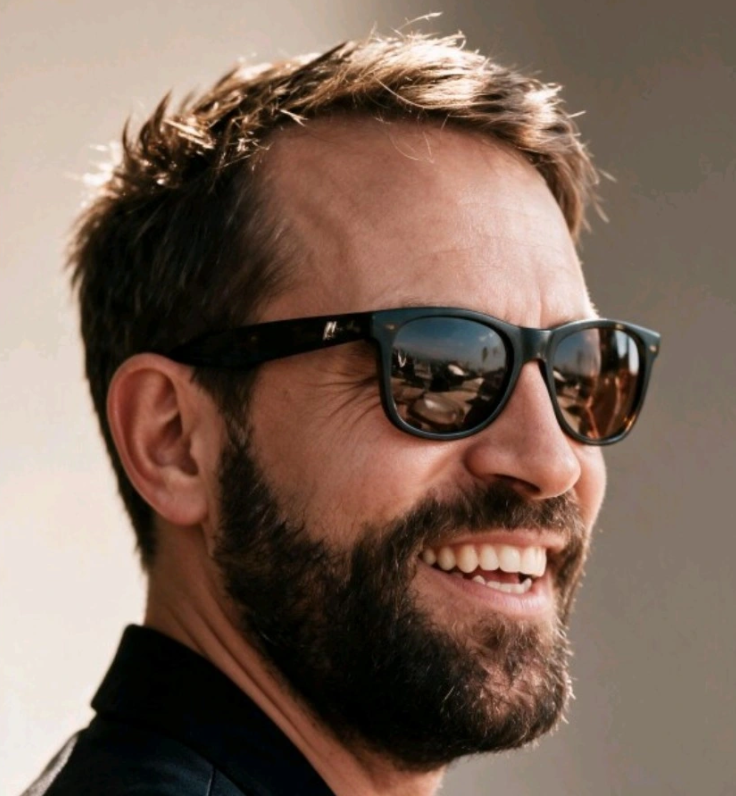
‘Een hacker zoekt niet naar interessante bedrijven om te hacken, maar kijkt wie er kwetsbaar is’, zegt Rob Martens, accountmanager bij Vodafone Business. ‘Juist kleinere bedrijven blijken vaak de makkelijkste ingang in een groter netwerk.’
De wet is er, maar geldt hij voor mijn bedrijf?
Of je organisatie onder de Cyberbeveiligingswet valt, hangt onder meer af van de sector en de omvang van je organisatie. De wet geldt voor organisaties die essentiële of belangrijke diensten verlenen in achttien sectoren, waaronder energie, vervoer, gezondheidszorg, digitale infrastructuur, overheid en onderzoek.
Het is aan organisaties zelf om vast te stellen of de wet op hen van toepassing is. Ook sommige toeleveranciers kunnen rechtstreeks onder de Cyberbeveiligingswet vallen. Het NCSC heeft een online hulpmiddel waarmee organisaties kunnen controleren of ze onder de wet vallen.
Blijkt dat voor jouw bedrijf niet het geval? Dan betekent dat nog niet dat je niets van NIS2 gaat merken.
De druk komt niet alleen van de wet, maar ook van je klant
Grote organisaties stellen steeds vaker beveiligingseisen aan hun leveranciers, ziet Dennis de Koning, Solutions Specialist bij VodafoneZiggo. Voor organisaties die onder NIS2 vallen, speelt namelijk ook de beveiliging van de keten een rol.
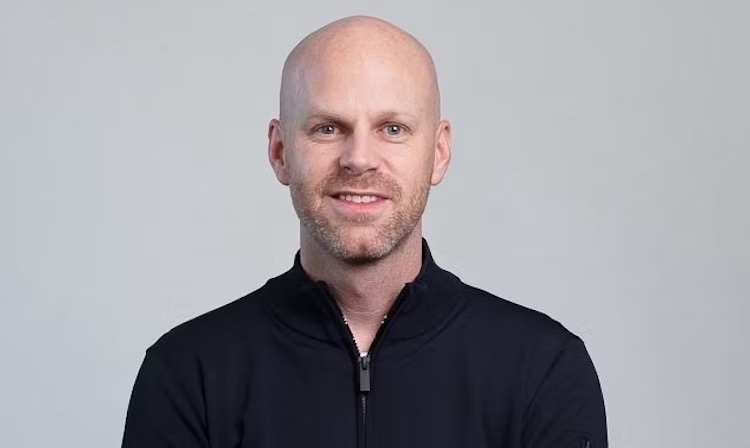
‘Wie wil blijven leveren aan organisaties die onder kritieke wetgeving vallen, moet kunnen laten zien dat de organisatie veilig genoeg is’, zegt De Koning. ‘En dat wordt elk jaar strenger en is een continu proces, dus zou onderdeel moeten zijn van het beleid.’
Dat kan betekenen dat klanten bijvoorbeeld vragen naar ISO 27001, NEN 7510 of aanvullende richtlijnen die binnen hun sector worden gebruikt. Niet omdat iedere leverancier die certificeringen vanwege NIS2 verplicht moet hebben, maar omdat opdrachtgevers zelf eisen kunnen stellen aan partijen waarmee ze zaken doen.
Valt jouw bedrijf niet onder de Cyberbeveiligingswet?
Dan kun je er via je klanten dus alsnog mee te maken krijgen. Zij kunnen je vragen om aan te tonen dat de digitale beveiliging van je bedrijf op orde is.
‘Onze IT-partij heeft dat geregeld’
Daar zit volgens Martens een veelvoorkomend misverstand. Bedrijven vertrouwen voor hun cybersecurity soms volledig op hun IT-leverancier. ‘Dat kan goed gaan, maar NIS2 vraagt om aantoonbare maatregelen’, zegt hij. ‘Als ondernemer moet je weten wat er geregeld is, hoe vaak dat wordt getest en wat je doet als er iets misgaat.’
Voor organisaties die rechtstreeks onder de Cyberbeveiligingswet vallen, zijn drie verplichtingen belangrijk:
- Zorgplicht: organisaties moeten passende en evenredige maatregelen nemen om risico’s voor hun netwerk- en informatiesystemen te beheersen en incidenten te voorkomen of de gevolgen ervan te beperken.
- Meldplicht: significante incidenten moeten binnen de wettelijke termijnen worden gemeld.
- Registratieplicht: organisaties moeten zich registreren in het nationale entiteitenregister.
Ook het bestuur krijgt een duidelijke verantwoordelijkheid. Bestuurders moeten de maatregelen rond de zorgplicht goedkeuren, toezien op de uitvoering en voldoende kennis hebben om cyberrisico’s en beveiligingsmaatregelen te kunnen beoordelen.
Cybersecurity gaat verder dan techniek
Wie bij cybersecurity vooral denkt aan firewalls, antivirussoftware en updates, mist een belangrijk deel van het verhaal. ‘De grootste misvatting is dat dit een IT-kwestie is’, zegt Martens. ‘Het gaat om de hele organisatie: van techniek tot gedrag.’
Digitale weerbaarheid gaat dan ook niet alleen over de technologie die een bedrijf gebruikt, maar ook over de manier waarop een organisatie met risico’s omgaat. Wie heeft bijvoorbeeld toegang tot gevoelige informatie? Weten medewerkers wat ze moeten doen als ze iets verdachts zien? En is duidelijk wie in actie komt als er daadwerkelijk een cyberincident plaatsvindt?
Voor ondernemers betekent dat vooral dat cybersecurity niet iets is wat je uitsluitend bij de IT-afdeling of IT-leverancier kunt neerleggen. Het raakt de bedrijfsvoering als geheel.
Cybersecurity is nooit af
Cybersecurity is bovendien niet iets wat je één keer regelt en daarna kunt afvinken. Nieuwe medewerkers, systemen en digitale dreigingen zorgen ervoor dat de risico’s voor een organisatie blijven veranderen. ‘Cybersecurity is geen eenmalig vinkje’, benadrukt Martens. Het vraagt volgens hem om een doorlopend proces van analyseren, leren en verbeteren.
- Maar hoe weet je waar jouw organisatie staat en welke maatregelen nodig zijn? In de whitepaper van Vodafone Business lees je welke stappen je kunt zetten om je organisatie voor te bereiden op NIS2 en welke verplichtingen en risico’s er zijn. Een praktische voorbereiding in een stappenplan.
Van verplichting naar concurrentievoordeel
De strengere aandacht voor cybersecurity heeft voor mkb-bedrijven ook een andere kant. Als klanten meer zekerheid willen over de beveiliging van hun leveranciers, kan een bedrijf dat zijn digitale weerbaarheid aantoonbaar op orde heeft zich daarmee onderscheiden.
De Koning ziet dat security steeds vaker onderdeel wordt van de eisen die organisaties aan leveranciers stellen. Daarmee verandert cybersecurity langzaam van alleen een kostenpost en risicovraagstuk in iets dat ook commercieel relevant kan zijn. Voor ondernemers is de belangrijkste vraag daarom niet alleen of ze formeel onder de Cyberbeveiligingswet vallen. Minstens zo relevant is wat hun belangrijkste klanten van hen verwachten.
De Cyberbeveiligingswet geldt sinds 15 augustus. Maar de gevolgen ervan stoppen niet bij de organisaties die rechtstreeks onder de wet vallen. Via opdrachtgevers en leveranciers werkt de aandacht voor digitale weerbaarheid verder door in de keten.
Voor bedrijven die zaken willen blijven doen met organisaties die hoge eisen stellen aan cybersecurity, is er daarmee een zakelijke reden om er nu werk van te maken.
Hoe goed is jouw organisatie voorbereid?
Wat betekent NIS2 voor jouw organisatie? En welke stappen kun je zetten om je digitale weerbaarheid te vergroten? In de whitepaper van Vodafone Business lees je wat je kunt doen om je voor te bereiden.